Réseaux & Wi-Fi
Wi-Fi invité pour un gîte : isoler les voyageurs sans compliquer le réseau
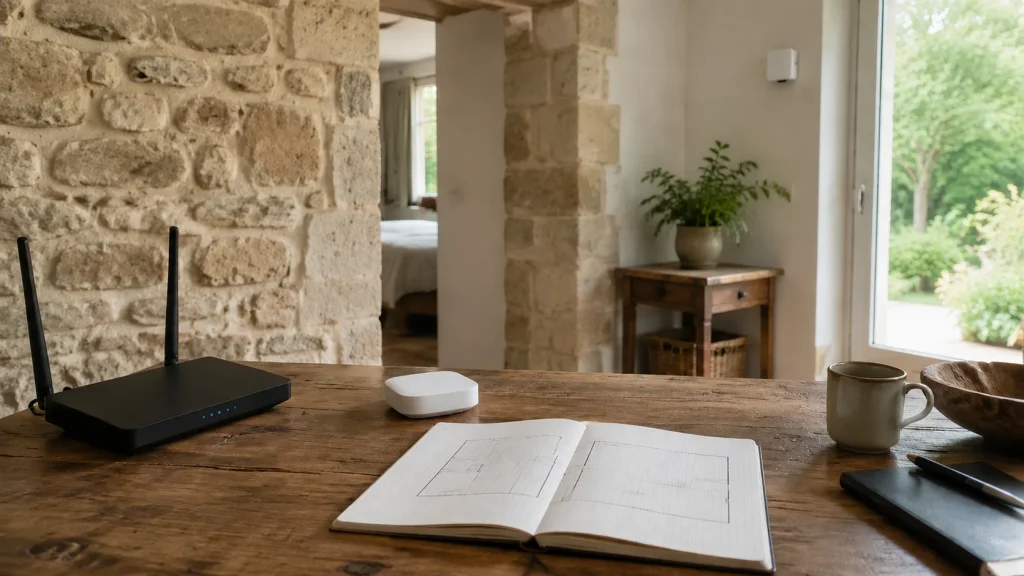
Cartographiez les lieux, séparez invités et équipements privés, vérifiez l’isolation entre clients, puis mesurez couverture et débit avant tout matériel.
Réseaux & Wi-Fi / Guide pratique
LE JOURNAL TERA24Vos fichiers accessibles ailleurs, sans ouvrir tout votre réseau
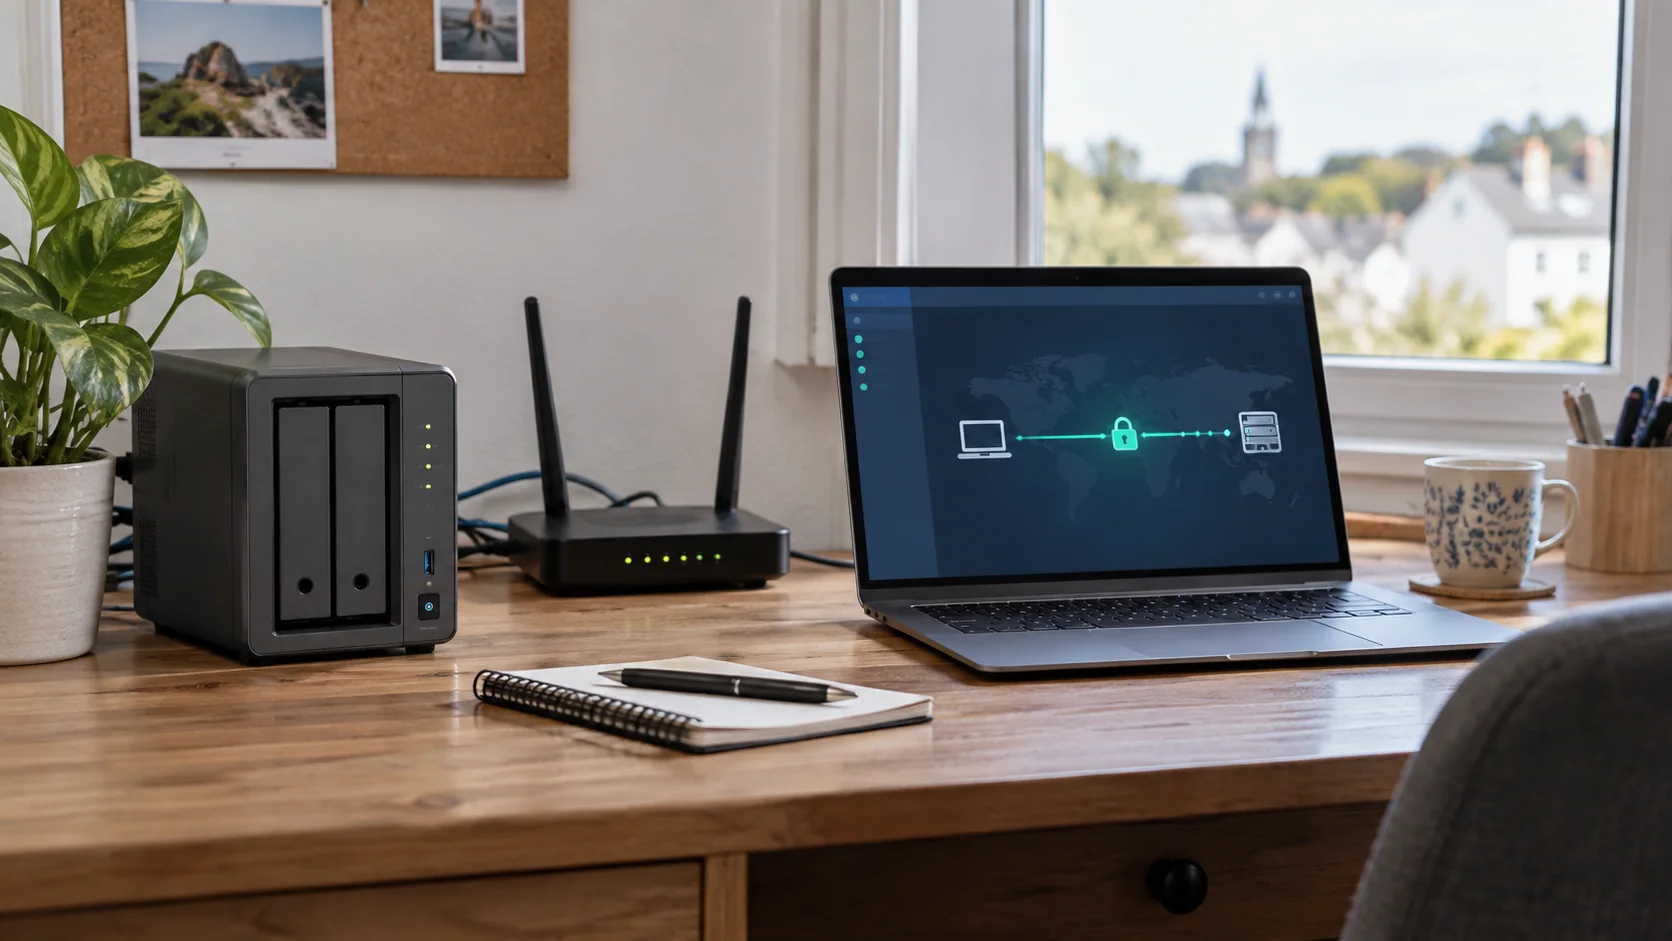
Je commence par identifier les personnes, les appareils et les dossiers concernés avant de toucher aux réglages de la box ou du NAS.
La méthode Tera24
Choisir un accès limité et vérifier qu'il fonctionne vraiment
VPN, service constructeur ou partage HTTPS : je compare les usages, explique pourquoi SMB/445 doit rester fermé sur Internet et détaille les contrôles et les limites de chaque méthode.
« Accéder au NAS de partout » est une demande trop large pour choisir un réglage sûr. Je commence par demander qui doit ouvrir quels fichiers, depuis quel appareil et à quelle fréquence. Consulter quelques documents en déplacement n’est pas le même besoin que travailler chaque jour sur des dossiers partagés. Un proche, un salarié et un prestataire temporaire ne doivent pas recevoir automatiquement le même accès.
J’inventorie les appareils utilisés hors du domicile ou du bureau : ordinateur personnel, téléphone, poste professionnel et appareil prêté. Je distingue aussi la simple lecture d’un document, l’envoi de nouveaux fichiers et l’administration du NAS. Cette dernière tâche mérite un accès bien plus restreint. Si un utilisateur n’a besoin que de consulter un dossier, lui ouvrir tout le réseau domestique n’apporte rien à son travail.
Cette liste sert ensuite de test. Une solution doit permettre les usages nécessaires sans exposer davantage de comptes, d’applications et de dossiers. Pour une petite structure en Dordogne, je note également qui peut couper l’accès lorsqu’un collaborateur part ou qu’un téléphone disparaît. Sans cette responsabilité clairement attribuée, la facilité de connexion initiale devient vite une difficulté de maintenance.
Le partage de fichiers SMB est pratique sur un réseau local. Microsoft indique qu’il utilise directement le port TCP 445. Cela ne signifie pas qu’il faut ouvrir ce port sur la box pour retrouver les mêmes dossiers depuis Internet. Microsoft recommande de bloquer le 445 entrant depuis Internet au pare-feu, et la CISA recommande de bloquer l’accès SMB externe au périmètre.
Je vérifie donc les règles de redirection de ports de la box et du pare-feu avant de configurer une nouvelle méthode d’accès. Une ancienne redirection peut rester active alors que personne ne se souvient pourquoi elle a été créée. Le point important est de supprimer l’exposition directe de SMB, pas simplement de changer un numéro de port ou de renommer le NAS. Un nom moins évident ne remplace pas une séparation réelle.
Microsoft conseille aussi de bloquer SMB sortant vers Internet sauf besoin public-cloud précisément identifié. Il rappelle que segmentation et isolation peuvent limiter les communications latérales entre appareils. À la maison comme dans une petite entreprise, cette logique conduit à distinguer l’accès aux fichiers utiles de l’accès à tout le réseau. Une connexion distante doit arriver par une méthode conçue et contrôlée pour cela, pas par un partage local rendu public.
À ne pas faire : ne publiez pas directement SMB ni le port 445 sur Internet. Si une redirection existe déjà, vérifiez son rôle et les accès en cours avant de la retirer pour éviter de couper un usage non documenté.
Je compare trois familles de solutions au besoin inventorié, sans déclarer l’une d’elles gagnante dans tous les cas. Un VPN peut donner à un appareil autorisé un chemin vers des ressources du réseau privé. Il convient surtout lorsqu’un utilisateur doit travailler avec plusieurs services internes, mais demande une configuration et une gestion sérieuses des appareils et des droits. Sa présence ne justifie pas de donner accès à tous les dossiers.
Le service distant du constructeur peut simplifier certains usages. Synology indique que QuickConnect peut relier des clients mobiles ou PC à un NAS de cette marque sans redirection de ports manuelle, et que l’administrateur peut limiter les applications accessibles. Ce constat ne vaut pas pour toutes les marques ni tous les logiciels. Synology précise qu’une liaison relayée peut être plus lente et que certains services ou logiciels tiers exigeant une adresse ou un port direct ne sont pas compatibles.
Un partage via une interface HTTPS peut suffire lorsqu’il faut remettre ou récupérer quelques fichiers plutôt qu’ouvrir un poste sur tout le réseau. Je vérifie alors l’authentification, la durée du partage, les droits et la manière de retirer le lien. Le nom « HTTPS » indique un mode de transport, pas une garantie que les permissions sont correctes. Pour QuickConnect en particulier, Synology précise que son chiffrement de bout en bout dépend de l’activation de SSL : je ne suppose donc jamais ce réglage actif sans le contrôler.
Une fois la méthode choisie, je prépare des comptes distincts pour les personnes qui se connectent. Partager un compte d’administration rend difficile de savoir qui a fait quoi et empêche de retirer proprement un seul accès. La CISA recommande de limiter les privilèges des accès distants plutôt que d’accorder à chacun les mêmes droits. J’applique cette règle d’abord aux dossiers : lecture seule si la modification n’est pas nécessaire, et aucun accès aux espaces sans rapport avec l’usage.
Je limite aussi les applications disponibles à distance. La possibilité de consulter des fichiers n’implique pas un accès à la console d’administration, aux sauvegardes ou à tous les autres services installés sur le NAS. Sur un Synology, QuickConnect permet à l’administrateur de sélectionner les applications concernées ; ailleurs, je recherche le réglage équivalent dans la documentation du modèle au lieu de supposer qu’il existe.
Pour un prestataire ou un membre d’équipe temporaire, je définis dès la création du compte sa fin d’usage et la personne chargée de le fermer. Une liste courte des comptes autorisés, de leur rôle et des dossiers associés suffit à rendre une revue périodique possible. Elle ne doit contenir aucun mot de passe. Si une solution impose des droits plus larges que le besoin réel, je reviens au choix de la méthode plutôt que d’accepter cette exposition par commodité.
Moindre privilège : un utilisateur, un besoin, les seuls dossiers et applications utiles. Le compte administrateur ne devient pas le compte de partage quotidien.
Je vérifie le chemin réellement emprunté par les données et les options de chiffrement propres au service choisi. Un cadenas affiché dans un navigateur n’explique pas à lui seul qui peut ouvrir un dossier ou comment la connexion est relayée. Les réglages du NAS, du routeur et de l’application cliente doivent être cohérents. Quand la documentation du modèle ne permet pas de confirmer une protection, je n’en fais pas une promesse au lecteur.
La CISA recommande une authentification multifacteur résistante au phishing pour les services distants et les comptes qui accèdent aux systèmes critiques. J’active une MFA adaptée lorsqu’elle est disponible sur les comptes concernés, surtout ceux qui administrent le NAS. Je garde aussi une méthode de récupération maîtrisée, car une protection que le propriétaire ne peut plus gérer peut bloquer son propre accès. Chaque service ayant ses options, je vérifie ce qu’il prend réellement en charge.
Les mises à jour du NAS, du routeur et des applications clientes, ainsi que les journaux de connexion lorsqu’ils existent, font partie de la maintenance. Je définis qui regardera les alertes et comment distinguer une connexion attendue d’une tentative inhabituelle, sans prétendre qu’un journal suffit à empêcher une intrusion. Si des fichiers sont déjà chiffrés ou inaccessibles, je ne traite pas cela comme un simple problème de réglage distant : mon guide sur les premières actions face à un ransomware décrit les précautions à prendre avant de réinstaller Windows.
Une connexion qui fonctionne sur le Wi-Fi du bureau ne prouve pas que l’accès distant est correctement réglé. Je teste depuis un autre réseau, par exemple une connexion mobile, avec un compte ordinaire plutôt qu’un compte administrateur. Je vérifie que seuls les dossiers prévus s’ouvrent, qu’un dossier interdit reste inaccessible et qu’une déconnexion coupe bien la session. Les résultats sont notés sans conserver d’identifiants dans le rapport.
Je répète le test sur les appareils réellement utilisés. Un téléphone peut avoir une application différente de celle de l’ordinateur ; certains chemins ou logiciels tiers ne fonctionneront pas avec le service distant retenu. Synology signale expressément cette limite pour QuickConnect. Si la connexion passe par un relais, je vérifie aussi si le débit et la latence restent acceptables pour les fichiers visés, sans promettre la même performance pour tous les accès Internet.
Le dernier test consiste à simuler la perte d’un appareil sans attendre qu’elle se produise : où retirer sa session, son autorisation ou son compte, et qui peut le faire ? Je documente également comment rétablir un accès légitime après la révocation. Une méthode qui marche le premier jour mais que personne ne sait désactiver n’est pas terminée. Pour un hébergement ou une petite structure, cette procédure compte autant que la facilité de connexion quotidienne.
L’accès distant permet d’atteindre un fichier depuis ailleurs. La synchronisation vise à retrouver des copies cohérentes sur plusieurs appareils. Une sauvegarde doit permettre de restaurer des données après un problème. Ces trois fonctions peuvent coexister sur un NAS, mais elles ne sont pas interchangeables. Ouvrir les fichiers à distance ne prouve ni qu’une ancienne version existe ni qu’une restauration a été testée.
Je demande donc ce que la personne veut vraiment résoudre. S’il s’agit de consulter un document pendant un déplacement, un accès ciblé peut suffire. Si le problème est la perte possible des photos ou de dossiers professionnels, il faut examiner séparément la stratégie de copie et de restauration. Mon article NAS ou disque externe pour la sauvegarde aide à poser ce choix sans supposer que l’achat d’un NAS couvre tous les scénarios.
Je termine par une vérification simple : qui peut accéder aux fichiers, qui peut les modifier et comment les récupérer si l’appareil principal tombe en panne ou si une mauvaise modification se propage ? Le plan d’accès distant et le plan de sauvegarde doivent répondre chacun à leur propre question. Avant d’acheter un nouveau routeur ou un service supplémentaire, je préfère vérifier les capacités documentées du matériel déjà en place et les limites de sa connexion.
Le critère décisif : choisir le minimum d’accès réellement nécessaire, puis tester séparément la révocation et la restauration. Aucun accès distant ne remplace une sauvegarde vérifiée.
Écrit par
Technicien informatique et fondateur de Tera24, j’interviens en Dordogne pour le dépannage, la réparation et l’optimisation de vos équipements informatiques.
À propos de Tera24 ↗Du guide à l’atelier
Pour aller plus loin
Réseaux & Wi-Fi
Cartographiez les lieux, séparez invités et équipements privés, vérifiez l’isolation entre clients, puis mesurez couverture et débit avant tout matériel.
Réseaux & Wi-Fi
Six adaptateurs Wi-Fi USB et PCIe comparés selon la compatibilité, l’installation, les antennes et l’usage réel.
Réseaux & Wi-Fi
Comparatif pratique de quatre solutions Wi-Fi pour une maison aux murs épais, avec leurs usages, limites et conditions d’installation.